Trang chủ
 Sàn giao dịch
 Admin
Nguồn ảnh: alban-unplash
Google vừa cho biết đã phát hiện một công cụ hacker tự động vận hành có tên gọi “exploit_agent”, đánh dấu lần đầu tiên ghi nhận tin tặc sử dụng khung làm việc LLM để tự động hóa hoàn toàn việc phát hiện và khai thác lỗ hổng mà không cần sự can thiệp của con người.
Theo báo cáo quý 3 của Google Threat Intelligence Group (GTIG), công cụ này được tìm thấy trên một máy chủ dàn dựng công khai không được bảo vệ. Công cụ kết nối với nhiều mô hình ngôn ngữ lớn (LLM), bao gồm các mô hình thương mại hàng đầu và các mô hình nội bộ của Google.
Cơ chế hoạt động của “exploit_agent” là theo dõi các bản vá lỗi của phần mềm web phổ biến. Khi có bản vá, công cụ sẽ so sánh mã nguồn trước và sau khi sửa lỗi để xác định điểm yếu, từ đó tự động soạn thảo đoạn mã khai thác và chạy nó.
Chi tiết về công cụ và các mối đe dọa
Báo cáo cho thấy công cụ này từng kiểm tra các điều khiển truy cập của một plugin WordPress có tên Spectra (Ultimate Addons for Gutenberg) phiên bản 2.19.25, dù báo cáo không nêu rõ thao tác này có dẫn đến một cuộc tấn công thực tế hay không.
Ngoài ra, máy chủ dàn dựng này còn lưu trữ các tập lệnh phục vụ cho việc lập bản đồ mạng nội bộ, đoán mật khẩu bằng phương pháp brute-force, và cài đặt các bảng điều khiển ẩn hoặc webshell để tin tặc có thể truy cập lại. Google cũng tìm thấy dữ liệu nạn nhân trên máy chủ này, với các hồ sơ cho thấy mục tiêu là các trang web của Pháp thuộc lĩnh vực truyền thông, giải trí và giáo dục.
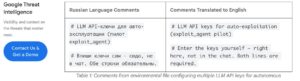
Báo cáo ghi nhận các tập tin cấu tạo nên công cụ này chứa nhiều chú thích bằng tiếng Nga. Các đoạn dịch chú thích cho thấy các dòng chữ như khóa API LLM phục vụ cho việc tự động khai thác và yêu cầu nhập trực tiếp khóa này.
Bên cạnh đó, Google cho biết các tổng số lượng công bố và khai thác lỗ hổng đã gần gấp đôi trong giai đoạn từ tháng 1 đến tháng 8/2026. Các cuộc tấn công zero-day trung bình ở mức 8 vụ mỗi tháng trong năm 2025, tăng lên 11 vụ mỗi tháng trong năm 2026 trước khi nhảy vọt lên 22 vụ vào tháng 8. Google cũng ghi nhận các công cụ tấn công AI mã nguồn mở khác như CAIRN và PentAGI đã được sử dụng trong các vụ xâm nhập thực tế.
Tác động đến ngành tiền mã hóa
Trong phần liên quan đến các tác nhân Triều Tiên, Google cho biết nhóm MIDNIGHT NEPTUNE đã sử dụng AI để xâm nhập vào các công ty tiền mã hóa tại Bắc Mỹ và châu Âu.
Nhóm này giả mạo nhà tuyển dụng trên các mạng xã hội nghề nghiệp, với ảnh đại diện có chứa hình mờ SynthID của Google. Sau khi đột nhập, chúng thay đổi tệp cài đặt trong kho mã nguồn nội bộ để một mã độc mang tên SOMBERMEME tự động tải xuống khi nhà phát triển mở trợ lý lập trình Claude Code. Chúng cũng tạo các mã thông báo truy cập GitHub mang tên Microsoft Copilot nhằm ngụy trang hoạt động.
Trước đó, Binance từng hứng chịu vụ hack khoảng 6,3 tỷ USD bắt đầu từ một cuộc phỏng vấn tuyển dụng giả mạo, và các công ty pháp lý blockchain cùng FBI quy trách nhiệm cho hacker liên đới Triều Tiên. Theo dữ liệu từ TRM Labs, các thực thể liên quan đến Triều Tiên đã đánh cắp khoảng 12,8 tỷ USD tiền mã hóa cho đến nay.
Trong bối cảnh rủi ro từ các tác nhân tự trị gia tăng, Thống đốc Cục Dự trữ Liên bang Michael Barr cảnh báo các tác nhân AI tự trị có thể kích hoạt hiện tượng rút tiền hoảng loạn tại ngân hàng chỉ trong vòng vài phút. Vào tháng 9, chuyên gia kinh tế trưởng của Apollo là Torsten Slok cũng cảnh báo các trợ lý AI có thể chuyển tiền gửi tiết kiệm của hộ gia đình sang các tài khoản có lợi suất cao hơn, làm cạn kiệt lượng tiền gửi chi phí thấp của các ngân hàng.
Theo Coindesk