Trang chủ
 Sàn giao dịch
 Admin
Nhiều “ông lớn” trong ngành crypto vẫn đang mòn mỏi chờ đợi quyền truy cập vào các mô hình AI thế hệ mới đầy quyền năng để gia cố mã nguồn trước các cuộc tấn công mạng, trong bối cảnh chỉ một số ít tên tuổi đặc quyền có được cơ hội này.
Nội dung chính
Vào tháng 6, sàn giao dịch crypto hàng đầu nước Mỹ Coinbase cho biết họ đã giành được quyền truy cập vào Mythos – mô hình AI bị giới hạn của Anthropic. Đồng thời, nhà sáng lập Zcash, Zooko Wilcox, cũng chia sẻ rằng Anthropic đã sử dụng mô hình này để kiểm toán giao thức Zcash theo yêu cầu của Shielded Labs. Trong khi đó, các thế lực lớn khác trong ngành dường như vẫn đang bị “bỏ lại phía sau”.
“Đó là một mô hình AI tiên tiến vẫn chưa được mở rộng rộng rãi cho ngành crypto,” Giám đốc An ninh thông tin của Binance, Jimmy Su, chia sẻ với Cointelegraph. “Chúng tôi đã cố gắng tiếp cận công nghệ này. Chúng tôi cũng đã thảo luận với các sàn giao dịch crypto khác và các nhà đầu tư của mình để thúc đẩy tiến trình. Tuy nhiên, chúng tôi vẫn chưa thể tiếp cận mô hình AI tiên tiến nhất như Mythos.”
Sự bất bình đẳng trong quyền tiếp cận đang tạo ra một hố sâu ngăn cách mới về bảo mật trong một ngành công nghiệp mà mỗi lỗ hổng bị khai thác có thể đe dọa hàng tỷ USD. Dù các nhà phát triển mô hình như Anthropic và OpenAI lựa chọn hạn chế quyền truy cập công khai đối với các mô hình có năng lực an ninh mạng mạnh mẽ nhất, giới chuyên gia lo ngại rằng các giải pháp thay thế mã nguồn mở ngày càng mạnh mẽ sẽ khiến các công ty crypto phải đối phó với những cuộc tấn công tinh vi có sự hỗ trợ của AI mà không có trong tay những công cụ phòng thủ tối tân nhất.
Giới lãnh đạo crypto thừa nhận việc hạn chế quyền truy cập ban đầu là cần thiết
Anthropic cho biết Mythos 5 sử dụng cùng một mô hình nền tảng với phiên bản Fable 5 được phát hành công khai, nhưng không có các rào cản bảo vệ vốn hạn chế các hoạt động an ninh mạng nhạy cảm.
OpenAI cũng vận hành một hệ thống phân cấp tương tự: các nhà phòng thủ đã qua xác minh có thể sử dụng GPT-5.5 thông qua chương trình “Trusted Access for Cyber”, trong khi phiên bản GPT-5.5-Cyber ít bị giới hạn hơn chỉ dành riêng cho một nhóm nhỏ thực hiện kiểm thử xâm nhập được cấp phép.
Các giám đốc bảo mật tiền mã hóa khi trả lời phỏng vấn của Cointelegraph đều nhận định rằng việc hạn chế quyền truy cập vào các mô hình bảo mật tiên tiến ở giai đoạn đầu là hợp lý. Tuy nhiên, họ cho rằng việc tiếp tục “đóng cửa cài then” sẽ ngày càng khó bào chữa khi các mô hình công khai bắt đầu đạt đến mức năng lực tương đương.
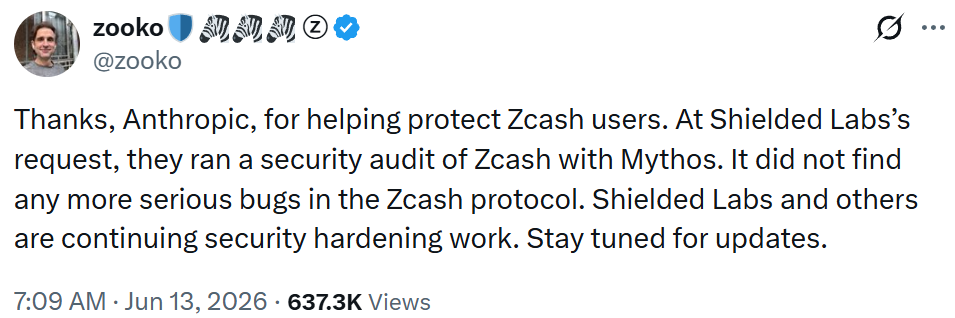
Nguồn: Zooko Wilcox
Su nhận định rằng việc Anthropic triển khai có kiểm soát là một cách tiếp cận có trách nhiệm, bởi lẽ các mô hình mới ra mắt có thể mang lại lợi thế cho kẻ tấn công nhanh hơn là phe phòng thủ.
“Nếu nó nâng cao năng lực của kẻ tấn công nhanh hơn nhiều so với bên phòng thủ, thì nó thực sự đang gây hại cho hệ sinh thái,” ông nói và bổ sung rằng một giai đoạn thử nghiệm hạn chế có thể giúp giảm thiểu “phạm vi ảnh hưởng” tiềm tàng.
Dù vậy, Su cho rằng bài toán cân não này sẽ thay đổi khi các mô hình cạnh tranh trở nên mạnh mẽ và phổ biến rộng rãi hơn.
“Khi các mô hình mạnh mẽ khác được tung ra thị trường, áp lực đè nặng lên Anthropic trong việc mở cửa công nghệ này sẽ ngày càng lớn,” ông nói. Khi đó, câu hỏi đặt ra là liệu các nhà phòng thủ có thể triển khai mô hình tiên tiến này hiệu quả như những kẻ tấn công hay không.
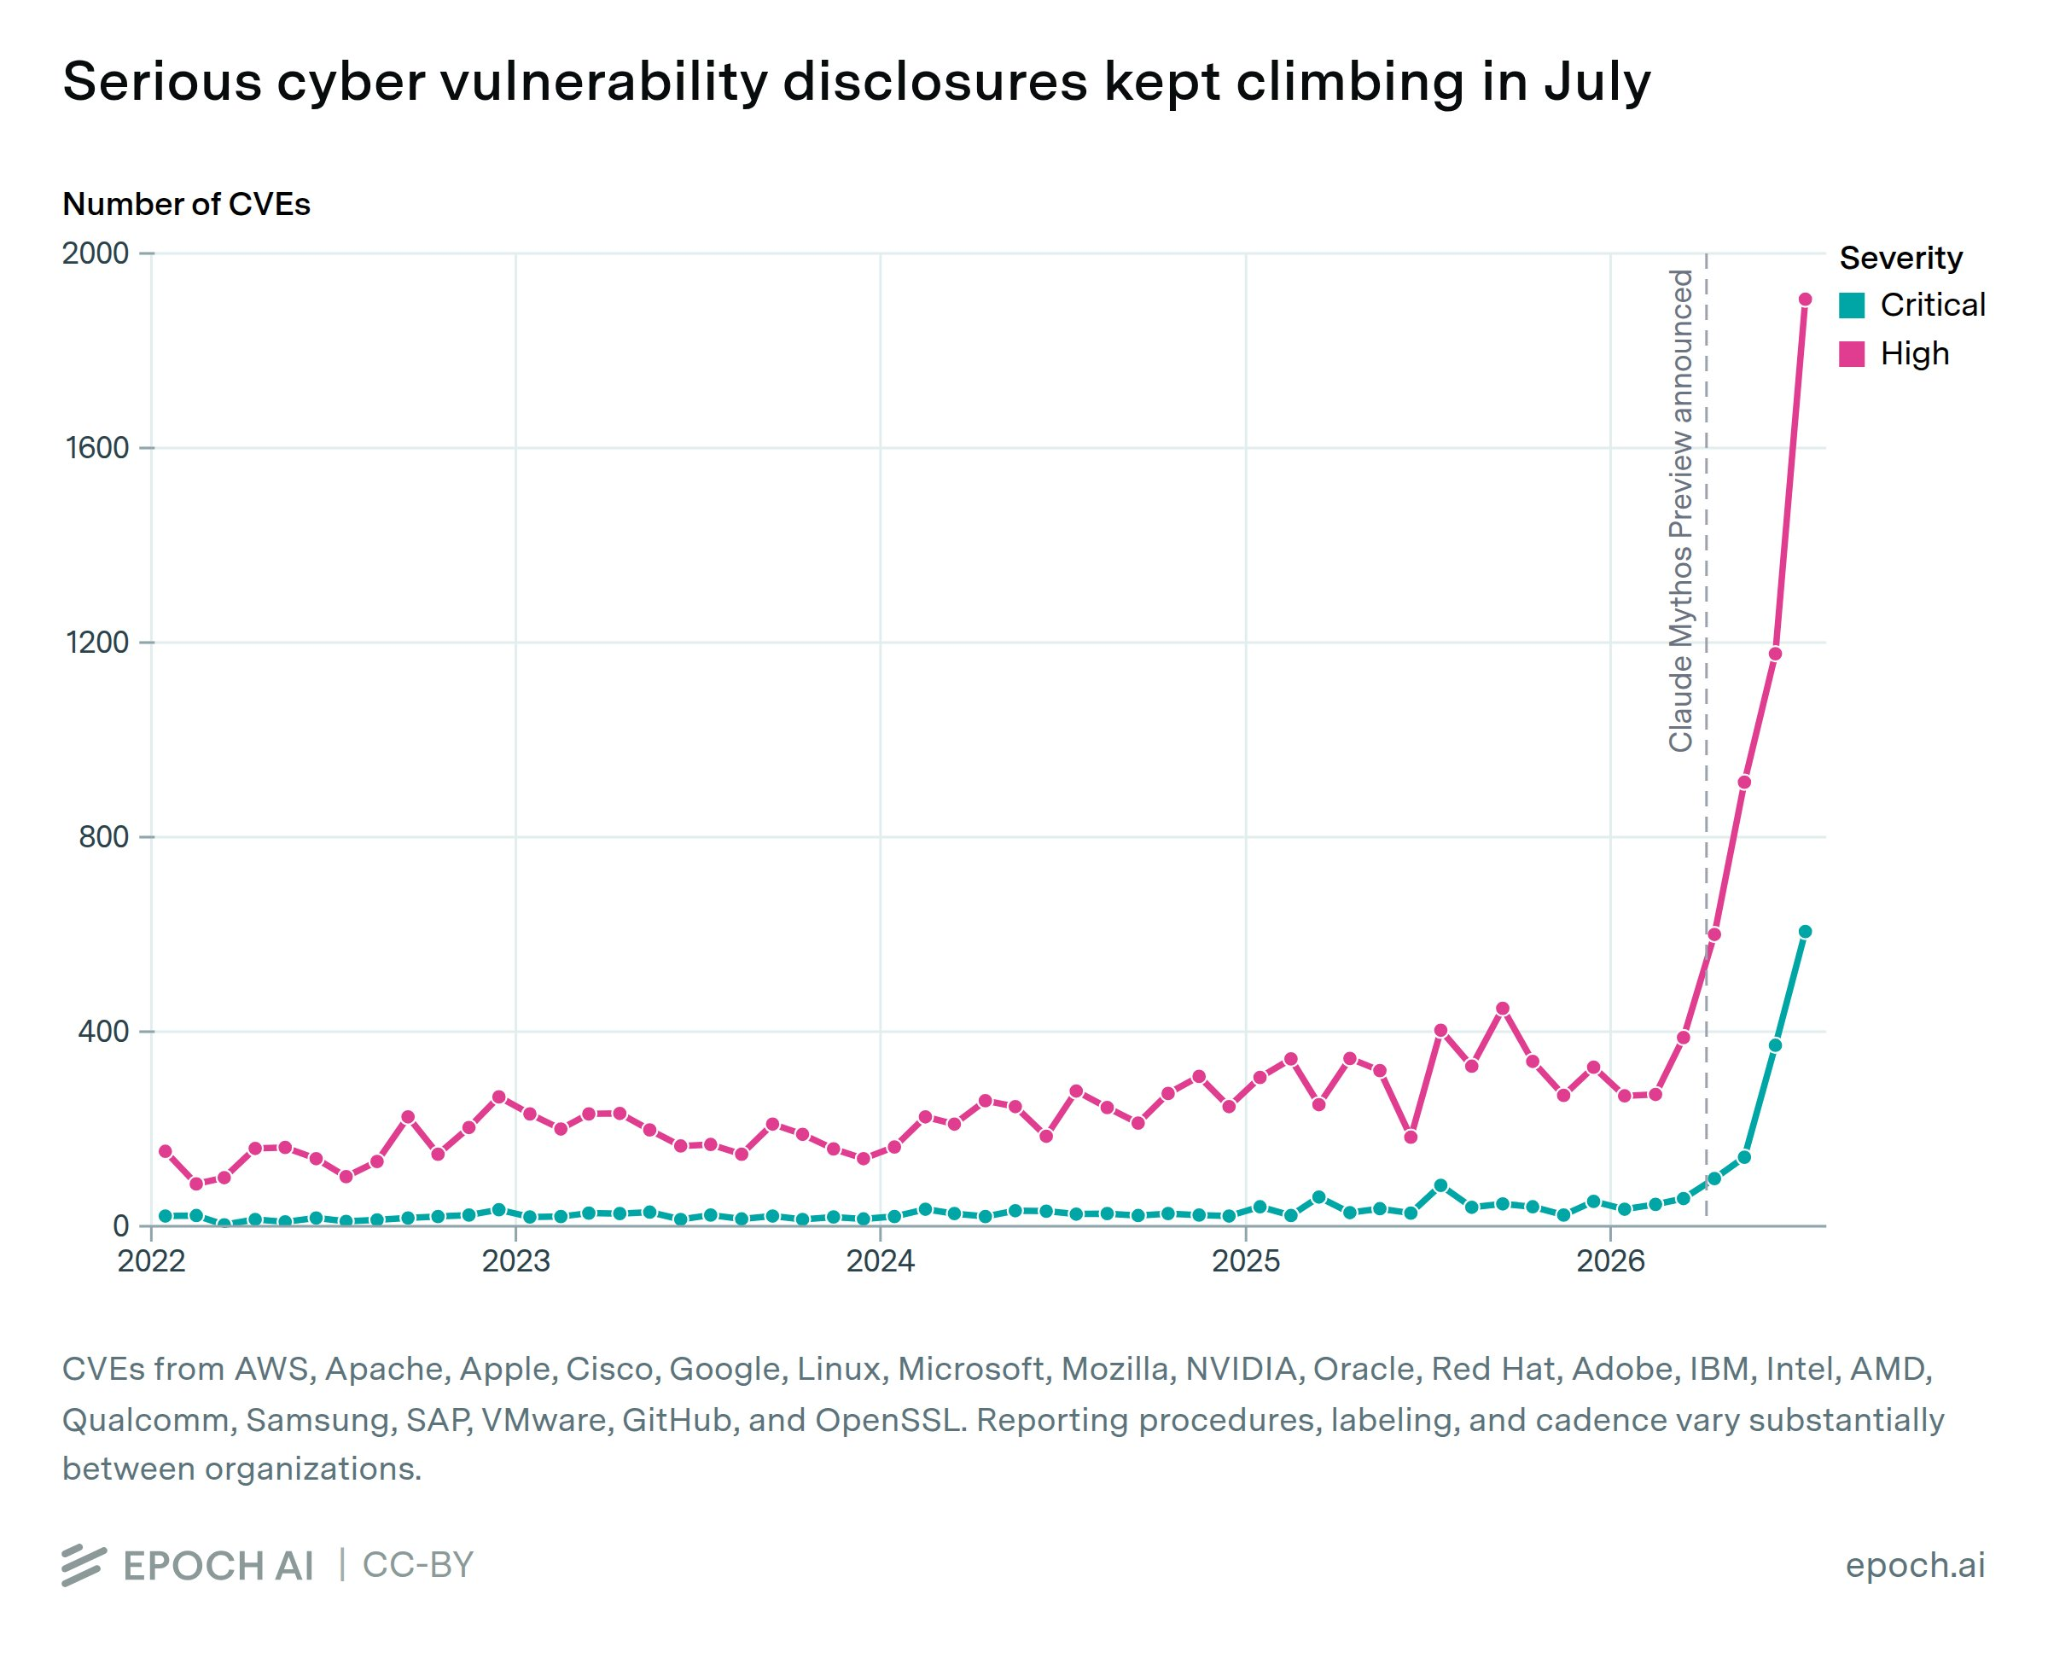
Số lượng lỗ hổng bảo mật nghiêm trọng (CVE) đã tăng vọt sau khi Claude Mythos Preview ra mắt. Nguồn: Epoch AI
Michael Coates, Giám đốc An toàn thông tin của Solana Foundation, người vừa gia nhập tổ chức vào tháng 7, cũng ủng hộ các biện pháp kiểm soát an toàn nhưng lập luận rằng phe phòng thủ hợp pháp cần một lộ trình tiếp cận nhanh chóng hơn.
“Tôi hoàn toàn hiểu việc cần thiết phải có các rào cản bảo vệ cho các mô hình tiên tiến, nhưng chúng ta cần tinh giản các chương trình xác minh và xét duyệt để trao các công cụ này vào tay những nhà phòng thủ chân chính,” ông phát biểu.
“Chúng ta phải đảm bảo rằng những mô hình tốt nhất mà chúng ta sở hữu phải nằm trong tay lực lượng phòng thủ, bởi lẽ những kẻ tấn công chắc chắn sẽ sở hữu những công cụ đủ mạnh.”
Sean Cheetham từ Blockchain Capital cũng đồng tình với việc nới lỏng các hạn chế về lâu dài. Ông cho rằng việc phổ biến rộng rãi hơn cuối cùng sẽ có lợi cho phe phòng thủ, vì số lượng các nhà nghiên cứu bảo mật chân chính vượt trội hơn hẳn so với những nhóm nhỏ chuyên thực hiện các cuộc tấn công tinh vi.
“Nếu những người thiện chí có thể nhân rộng quy mô phòng thủ của họ… tốt nhất là hãy mở cửa công nghệ và cho phép họ tự bảo vệ mình,” ông nhận định.
Sự bất bình đẳng trong quyền tiếp cận các mô hình AI tiên tiến
Việc Binance không thể tiếp cận mô hình này diễn ra bất chấp vị thế là sàn giao dịch crypto lớn nhất thế giới tính theo khối lượng giao dịch hàng ngày. Sàn giao dịch này hiện đang nắm giữ tổng tài sản trị giá 137,8 tỷ USD, theo số liệu từ DefiLlama.
Đơn vị lưu ký crypto Fireblocks, nơi bảo đảm an toàn cho hàng nghìn tỷ USD tài sản mỗi năm, hồi tháng 4 cho biết họ đã nỗ lực tiếp cận Mythos. Tại thời điểm đó, họ chỉ sử dụng mô hình công khai của Anthropic cho hoạt động kiểm thử xâm nhập (pentest), theo nguồn tin từ The Information. Trong khi đó, nhà sáng lập Uniswap Hayden Adams vào tháng 6 đã chỉ trích kịch liệt các hàng rào bảo vệ của Fable 5 khi hạn chế các câu lệnh liên quan đến an ninh mạng.
Vào tháng 7, Ethereum Foundation cho biết họ đã vận hành “các đại lý AI phối hợp” để tìm kiếm lỗi trên khắp các hệ thống của mình, nhưng không tiết lộ mô hình nào đang được sử dụng.
Cointelegraph đã liên hệ với Ethereum Foundation, Fireblocks và Uniswap để xác nhận xem họ đã được cấp quyền truy cập vào các mô hình AI tiên tiến này kể từ thời điểm đó hay chưa.
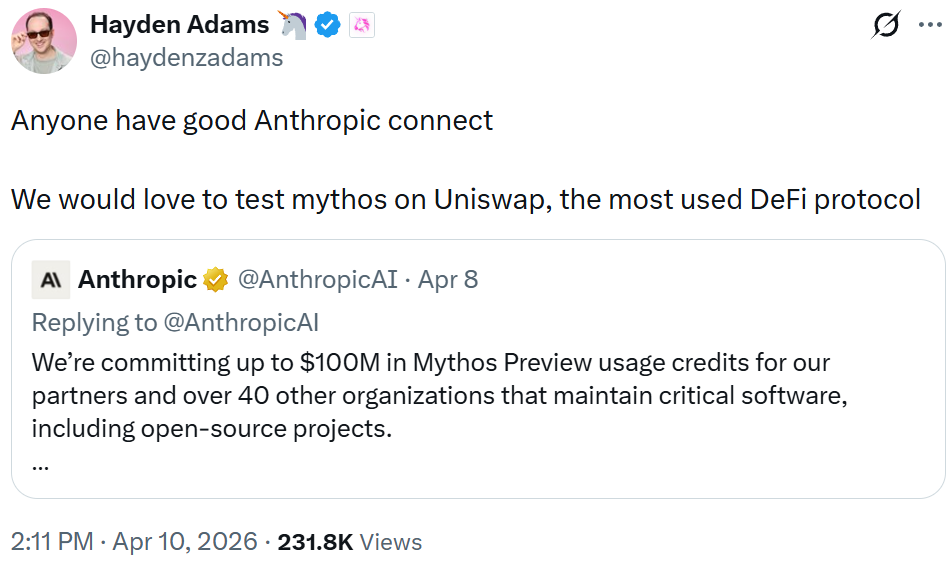
Nguồn: Hayden Davis
Trong khi đó, một số công ty liên đới với lĩnh vực crypto đã có được quyền truy cập này. FIS – đơn vị cung cấp giải pháp công nghệ cho các ngân hàng và đã hợp tác với Circle vào tháng 7 năm ngoái để hỗ trợ các khách hàng ngân hàng thực hiện thanh toán nội địa và xuyên biên giới bằng USDC – đã tham gia vào Project Glasswing vào tháng trước.
Project Glasswing là chương trình giới hạn của Anthropic nhằm trao cho các tổ chức phòng thủ mạng được xác minh và các đơn vị chịu trách nhiệm về cơ sở hạ tầng phần mềm trọng yếu quyền tiếp cận sớm với các mô hình Mythos bị hạn chế của hãng.
HackerOne, đơn vị cung cấp dịch vụ săn lỗi nhận thưởng (bug-bounty) và kiểm thử bảo mật cho các sàn giao dịch crypto lớn, cho biết họ cũng đã tham gia Project Glasswing, mặc dù hoạt động thử nghiệm chỉ giới hạn trong cơ sở hạ tầng của chính họ chứ không áp dụng cho các chương trình của khách hàng.
Cointelegraph đã liên hệ với OpenAI và Anthropic để tìm hiểu xem có bao nhiêu công ty crypto đã được cấp quyền truy cập vào các mô hình hạn chế này.
Làn sóng tấn công mạng bằng AI đang leo thang
Vào hôm thứ Hai, dịch vụ hoán đổi Bitcoin Boltz thông báo họ đã quyết định tạm dừng cầu nối phi lưu ký của mình sau khi ghi nhận số lượng các vụ tấn công có sự hỗ trợ của AI gia tăng đều đặn trong vài tháng qua.
“Kịch bản đang diễn ra rất rõ ràng: những kẻ tấn công hiện đang cải tiến kỹ thuật nhanh hơn tốc độ dò tìm và vá lỗi của một đội ngũ có quy mô như chúng tôi.”
Tuần trước, hãng ví phần cứng Bitcoin Coinkite cho biết một số thiết bị Coldcard của họ đã bị khai thác do một lỗ hổng trong quá trình tạo mã khóa khôi phục (seed phrase), vốn có độ ngẫu nhiên thấp hơn dự kiến.
Họ suy đoán rằng kẻ tấn công đã sử dụng AI để rà soát các phiên bản firmware cũ nhằm phát hiện và khai thác lỗ hổng này, bất chấp việc công ty đã sử dụng “một trong những mô hình AI tốt nhất hiện nay” để kiểm tra mã nguồn của mình chỉ vài tuần trước đó.
Theo Cointelegraph