Trang chủ
 Sàn giao dịch
 Admin
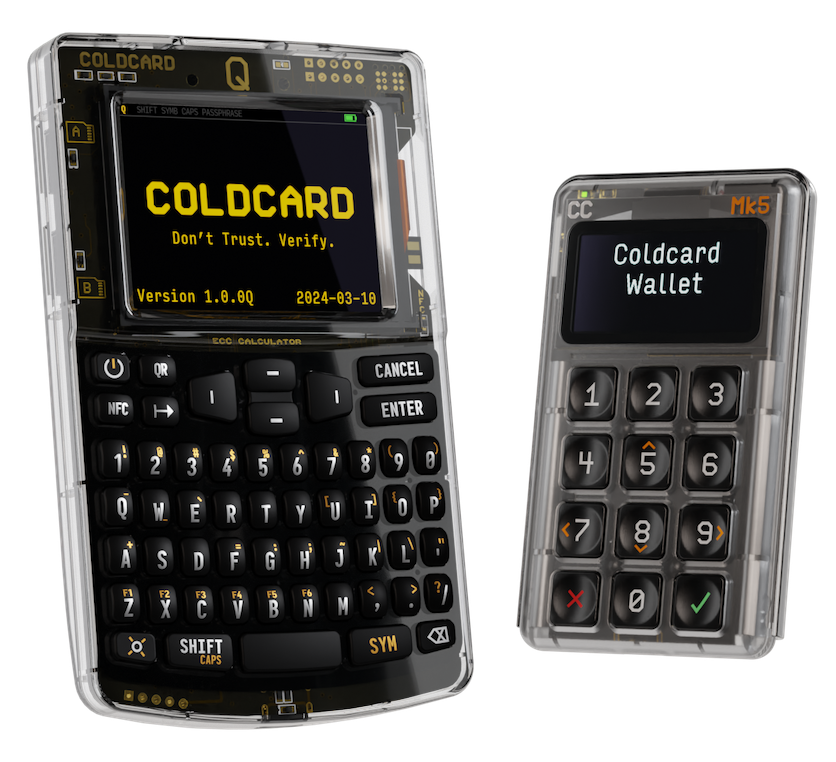
Nhà sản xuất thiết bị ví lạnh Coinkite vừa chính thức triển khai bản cập nhật bảo mật toàn diện cho dòng sản phẩm Coldcard. Động thái này diễn ra sau khi một lỗi sinh hạt giống (seed-generation) bị lợi dụng, khiến kẻ gian đánh cắp lượng Bitcoin trị giá hơn 100 triệu USD.
Trong thông báo phát hành vào thứ Năm, Coinkite khuyến nghị người dùng các dòng ví Coldcard Mk4, Mk5 và Q nhanh chóng nâng cấp lên phiên bản phần cứng firmware 5.6.1 hoặc 1.5.1Q. Bản vá này là kết quả của quá trình rà soát kéo dài ba tuần phối hợp cùng các nhà nghiên cứu bảo mật bên ngoài và các mô hình trí tuệ nhân tạo như Kimi.
Vụ việc bắt đầu từ tháng 7, khi kẻ tấn công nhắm vào các ví Coldcard không kết nối Internet nhờ khai thác một lỗi firmware xuất hiện từ năm 2021. Lỗi này khiến một số hạt giống ví được tạo ra với độ ngẫu nhiên quá thấp, từ đó làm lộ khóa bí mật. Đợt tấn công đầu tiên đã rút sạch 594 BTC, tương đương khoảng 38 triệu USD, từ khoảng 500 ví chỉ trong vòng 25 phút.
Diễn biến quy mô thiệt hại và nguyên nhân lỗi entropy
Theo phân tích của Coinkite, kẻ tấn công có thể đã sử dụng AI để phân tích các phiên bản firmware mã nguồn mở cũ nhằm tìm ra lỗ hổng. Đến đầu tháng 8, Galaxy Research ghi nhận khoảng 88,6 triệu USD bị chiếm đoạt từ 4.585 địa chỉ, với các cuộc tấn công diễn ra một cách có chủ đích và mang tính tự động cao.
Tới ngày 14/8, tổng số lượng Bitcoin bị thất thoát đã vượt mốc 1.778 BTC, tương đương khoảng 112 triệu USD tại thời điểm đó, trải qua ba đợt tấn công lớn cùng hàng chục vụ việc nhỏ lẻ. Tính đến nay, tổng thiệt hại từ sự cố Coldcard đã lên tới khoảng 130 triệu USD.
Vấn đề cốt lõi nằm ở mức độ entropy — tính ngẫu nhiên dùng để tạo khóa ví. Trên một số thiết bị bị ảnh hưởng, lỗ hổng đã làm giảm mức độ bảo mật từ 128 bit xuống còn khoảng 40 bit, giúp kẻ tấn công dễ dàng đoán được hạt giống ví mà không cần tiếp xúc vật lý với thiết bị.
Các biện pháp khắc phục và cải tiến bảo mật mới
Bên cạnh việc khắc phục lỗi tạo hạt giống, bản cập nhật mới còn giải quyết nhiều vấn đề liên quan đến việc ký giao dịch, xử lý dữ liệu qua cổng USB, xác thực firmware, chế độ Delta Mode và các bản sao lưu ví. Coldcard hiện yêu cầu người dùng phải tự bổ sung tính ngẫu nhiên khi khởi tạo hạt giống mới thông qua ít nhất 65 lần nhấn phím, 50 lần tung xúc sắc hoặc 128 lần tung đồng xu, kết hợp cùng nguồn ngẫu nhiên của thiết bị.
Công ty cũng thay thế bộ tạo số giả ngẫu nhiên Yasmarang bằng SHA-256 Hash_DRBG, đồng thời bổ sung các cơ chế kiểm tra nhằm phát hiện lỗi trong bộ tạo số ngẫu nhiên phần cứng. Coinkite yêu cầu tất cả người dùng từng tạo hạt giống trên các phiên bản bị ảnh hưởng từ năm 2021 đến tháng 7/2026 phải lập tức tạo hạt giống mới bằng firmware đã cập nhật và chuyển toàn bộ tài sản sang ví mới.
Đối với giao dịch Bitcoin đã ký một phần (PSBT), Coldcard giờ đây sẽ tiến hành kiểm tra ngay trước thời điểm ký để ngăn chặn kịch bản máy tính kết nối qua USB thay đổi nội dung giao dịch mà người dùng không hay biết. Coinkite đánh giá đây là rủi ro tiềm ẩn và hiện chưa ghi nhận trường hợp khai thác thực tế nào.
Quá trình điều tra vụ việc vẫn đang tiếp tục diễn ra với sự phối hợp của các cơ quan thực thi pháp luật. Trong khi đó, các dịch vụ và bên liên quan trong ngành cũng đang siết chặt cảnh giác trước các rủi ro bảo mật tiềm ẩn dưới sự hỗ trợ của công nghệ AI.
Theo Cointelegraph