Trang chủ
 Sàn giao dịch
 Admin
Nguồn ảnh:crypto-economy
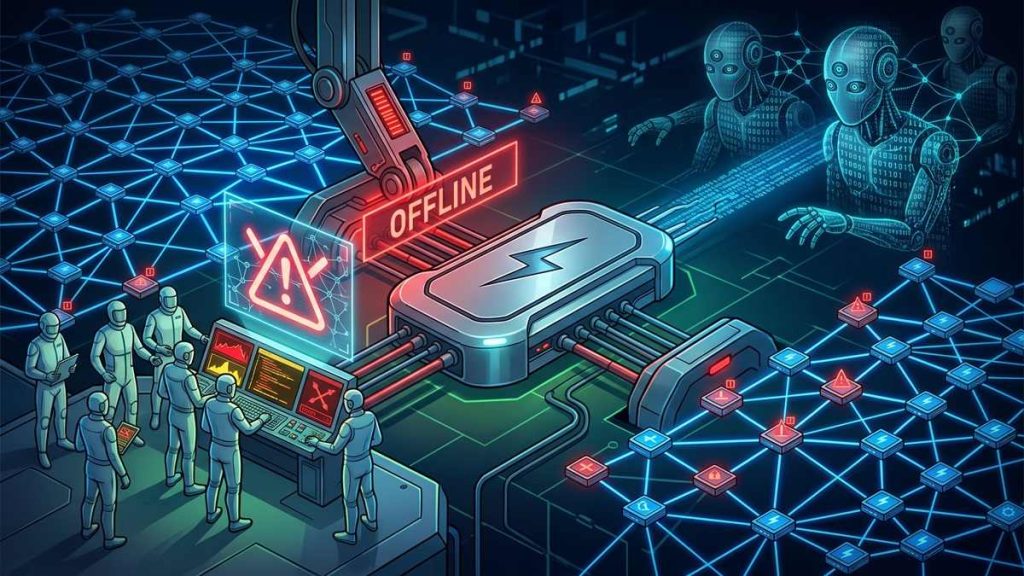
Core Lightning, giải pháp mã nguồn mở của mạng lưới Lightning Network trên Bitcoin, vừa xác nhận phát hiện nhiều lỗ hổng bảo mật thực tế và khẩn trương kêu gọi các nhà vận hành node chuẩn bị cập nhật phiên bản vá lỗi sắp tới.
Đội ngũ phát triển cho biết họ phát hiện ra các lỗi này sau khi tiến hành đánh giá một lượng lớn báo cáo lỗ hổng bảo mật (CVE) do trí tuệ nhân tạo (AI) tạo ra.
Giải pháp ứng phó tạm thời cho các node
Trong thông báo mới nhất, Core Lightning khuyến cáo người dùng ưu tiên cập nhật phiên bản mới ngay khi được phát hành. Đối với những nhà vận hành chưa thể nâng cấp ngay, dự án đưa ra giải pháp thay thế là khởi động lại node kèm tham số –offline thay vì tắt hoàn toàn hệ thống.
Thao tác này giúp ngăn chặn các giao dịch thanh toán đi vào, đi ra hoặc định tuyến qua node nhằm hạn chế tối đa rủi ro bị khai thác lỗ hổng. Việc giữ cho tiến trình chạy ngầm (daemon) hoạt động sẽ cho phép node tiếp tục theo dõi blockchain Bitcoin để kịp thời phản ứng nếu đối tác đơn phương đóng kênh (force-close) – điều mà một node bị tắt hoàn toàn không thể thực hiện.
Sau khi hoàn tất quá trình nâng cấp hệ thống, người vận hành cần loại bỏ tham số –offline để node kết nối lại và hoạt động bình thường.
Đáng chú ý, phía Core Lightning hiện vẫn chưa tiết lộ chi tiết về bản chất, mức độ nghiêm trọng hay mã định danh CVE cụ thể của các lỗ hổng lần này. Dự án cũng xác nhận chưa có báo cáo nào về việc lỗ hổng bị khai thác hoặc gây thiệt hại về tài sản cho người dùng.
Các lỗi bảo mật mới được phát hiện này hoàn toàn độc lập với các lỗ hổng gây từ chối dịch vụ (DoS) từ xa từng được công bố và khắc phục trong các bản cập nhật vào tháng 5 và tháng 7 năm nay.
Theo cointelegraph