Trang chủ
 Sàn giao dịch
 Admin
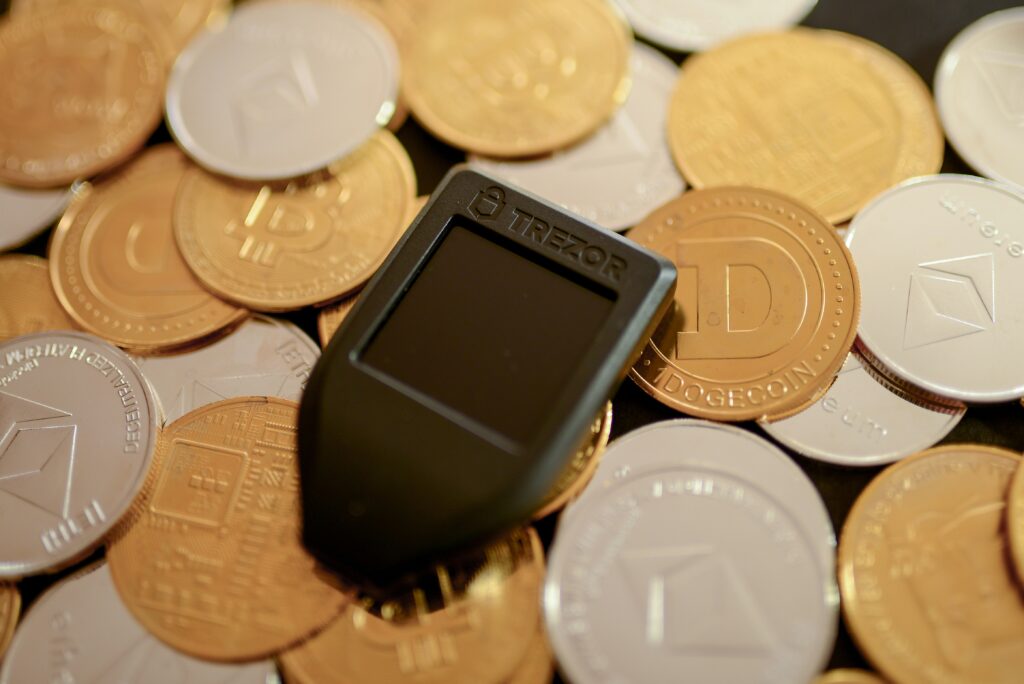
Nguồn ảnh: rc.xyz NFT gallery/Unsplash
Một lỗ hổng nghiêm trọng trong hệ thống đăng nhập của nền tảng dịch vụ email Brevo đã bị kẻ tấn công khai thác, truy cập trái phép vào 138 tài khoản khách hàng. Sự cố này đã dẫn đến đợt phát tán email lừa đảo (phishing) quy mô lớn nhắm vào khoảng 347.000 người đăng ký nhận tin của ví cứng Trezor, cùng các thông điệp giả mạo tương tự gửi qua tài khoản của hãng ví cứng BitBox và nền tảng theo dõi danh mục CoinTracking.
Trong báo cáo phân tích sự cố công bố mới đây, Brevo cho biết kẻ tấn công đã tạo một tài khoản trên nền tảng, bật tính năng đăng nhập một lần (SSO) và mời các người dùng Brevo hợp lệ vào cấu hình này. Theo thiết kế, quyền truy cập chỉ nên giới hạn trong tổ chức đó. Tuy nhiên, rào cản phân quyền đã gặp lỗi, vô tình cấp cho kẻ tấn công quyền truy cập vào mọi tổ chức mà những người dùng được mời có thể truy cập.
Theo Brevo, trong số 138 tài khoản bị can thiệp, có 6 tài khoản bị lợi dụng để gửi email phishing, 43 tài khoản bị trích xuất danh bạ dữ liệu và 93 tài khoản còn lại không ghi nhận hoạt động đáng kể nào. Báo cáo không làm rõ liệu các nhóm này có nằm trùng lặp lên nhau hay không.
Mức độ ảnh hưởng đối với các doanh nghiệp crypto
Sự cố tại Brevo giúp làm rõ nguyên nhân các email lừa đảo gửi tới người dùng Trezor và BitBox trước đó vẫn vượt qua được các bước kiểm tra xác thực thông thường và trông hoàn toàn giống thật. Các công ty bị ảnh hưởng đã nhanh chóng đưa ra đánh giá về mức độ phơi nhiễm dữ liệu của người dùng.
Trezor cho biết email lừa đảo gửi đi có tiêu đề “Critical Security Alert: STM32 Entropy Vulnerability”, chứa liên kết dẫn đến một ứng dụng yêu cầu người dùng nhập bản sao lưu ví (recovery phrase). Đại diện Trezor xác nhận email này đã được gửi tới 347.000 khách hàng. Hãng đã vô hiệu hóa tên miền độc hại ở cấp độ DNS trong vòng 20 phút, nhưng đã có khoảng 2.500 người truy cập vào liên kết trước khi nó bị gỡ bỏ.
Trezor khẳng định tài khoản Brevo của họ chỉ lưu trữ địa chỉ email đăng ký nhận bản tin, không chứa bất kỳ dữ liệu cá nhân nào khác của khách hàng. Dù vậy, phía Trezor tuyên bố sẽ coi toàn bộ 347.000 địa chỉ email này là đã bị kẻ tấn công nắm được và có nguy cơ bị tiếp tục nhắm mục tiêu trong các chiến dịch phishing tương lai.
Tương tự, đại diện BitBox cho biết email trái phép gửi qua Brevo dường như đã tiếp cận toàn bộ danh sách đăng ký nhận tin và bài hướng dẫn của hãng. Phía BitBox xác nhận Brevo chỉ lưu trữ địa chỉ email và ưu tiên ngôn ngữ của người dùng. Hiện chưa có bằng chứng nào cho thấy thông tin đăng nhập của công ty bị lộ, dữ liệu bị tải xuống, hay có tổn thất về tài sản và cụm từ khôi phục. Tuy nhiên, BitBox vẫn tạm thời xem danh sách này là đã bị truy cập trong lúc chờ nhật ký ghi nhận (log) đầy đủ từ Brevo.
Trong khi đó, phía CoinTracking cảnh báo tài khoản Brevo của họ đã phát tán email lừa đảo với tiêu đề “Data Breach Notice: Please refresh API Keys as soon as possible”. Nền tảng này khuyến cáo người dùng tuyệt đối không nhấp vào bất kỳ liên kết nào có trong email nói trên.
Theo Cointelegraph